Документация 0.4 Оркестратор
Пользователи, роли и права
Пользователи #
«Администрирование» → «Пользователи» (только администратор).
- «Создать пользователя» → «Логин», «Имя», «E-mail», «Глобальная роль» и «Роли в рабочих областях».
- Пароль придумывает сервер — «Временный пароль» показывается один раз. Передайте логин и пароль сотруднику: при первом входе он сменит пароль на свой.
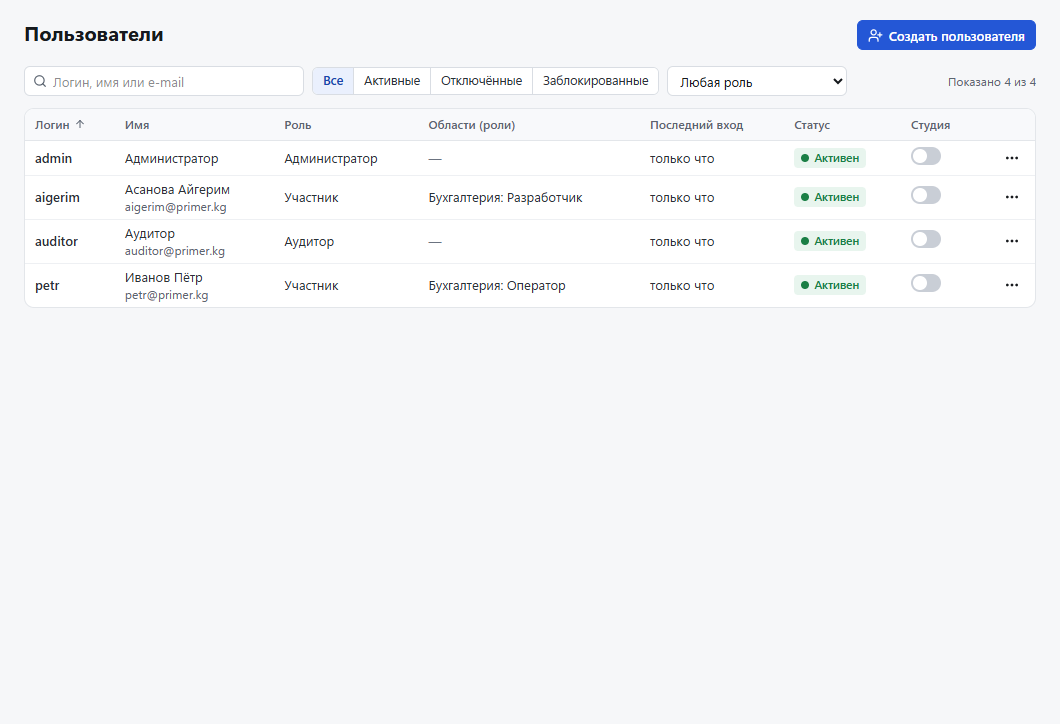
| Действие | Что происходит |
|---|---|
| «Сбросить пароль» | Сервер выдаёт новый временный пароль, сеансы пользователя завершаются |
| «Отключить» / «Включить» | Отключённый не может войти, его сеансы и токены перестают работать |
| Флажок в колонке «Студия» | Назначить или снять место студии по лицензии (см. Лицензирование) |
Правила входа: пароль — не короче 10 символов и не совпадает с логином; после 5 неудачных попыток учётная запись
блокируется на 5 минут, далее время удваивается до 1 часа. Сеанс завершается после бездействия (по умолчанию 8 ч,
«Настройки» → «Безопасность») и живёт не дольше 7 дней. Администратор, забывший пароль, получает временный
командой сервера reset-admin-password --login <логин>.
Рабочие области и участники #
«Администрирование» → «Рабочие области»: «Создать область» (например, „Казначейство“), «Участники» → «Добавить участника» и роль. Владелец области сам управляет участниками своих областей. Удалить можно только пустую область — без процессов, очередей и ресурсов.
Роли #
| Роль | Где | Что может |
|---|---|---|
| «Администратор» | Глобальная | Всё, включая пользователей, настройки, роботов и лицензию; во всех областях — как владелец |
| «Аудитор» | Глобальная | Только просмотр всего, включая данные, аудит, SQL-отчёты и «Состояние системы»; без действий |
| «Владелец» | Область | Всё в области, включая участников, аудит области и перенос |
| «Разработчик» | Область | Публикует процессы, настраивает расписания, очереди, ресурсы, отчёты |
| «Оператор» | Область | Запускает процессы, разбирает элементы очередей и ошибки, правит записи отчётов |
| «Наблюдатель» | Область | Только просмотр |
Права пользователя в области — объединение его глобальной роли и роли в этой области.
Матрица прав #
Права области (Н — наблюдатель, О — оператор, Р — разработчик, В — владелец, А — аудитор, Адм — администратор):
| Право | Что разрешает | Н | О | Р | В | А | Адм |
|---|---|---|---|---|---|---|---|
*.read |
Смотреть процессы, задания, расписания, очереди, роботов, ресурсы (без паролей), журнал, ошибки, аналитику, оповещения, отчёты | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
data.read |
Видеть данные: аргументы и результат заданий, данные элементов очередей, скриншоты | ✓ | ✓ | ✓ | ✓ | ✓ | |
log.export |
Выгружать журнал, элементы очередей, аналитику | ✓ | ✓ | ✓ | ✓ | ✓ | |
job.run, job.stop |
Запускать и останавливать задания | ✓ | ✓ | ✓ | ✓ | ||
queueItem.edit |
Добавлять, повторять, завершать вручную и удалять элементы очередей | ✓ | ✓ | ✓ | ✓ | ||
errorGroup.edit |
Отмечать группы ошибок «Исправлено», «Не важно», писать заметки | ✓ | ✓ | ✓ | ✓ | ||
ai.explain |
Кнопка «Объяснить ошибку» | ✓ | ✓ | ✓ | ✓ | ||
report.write |
Добавлять, править, удалять и импортировать записи отчётов | ✓ | ✓ | ✓ | ✓ | ||
process.publish, process.edit |
Публиковать процессы, менять настройки, текущую версию, сопровождение паспорта | ✓ | ✓ | ✓ | |||
trigger.edit |
Создавать и менять расписания и триггеры очередей | ✓ | ✓ | ✓ | |||
queue.edit, asset.edit |
Создавать и настраивать очереди и ресурсы | ✓ | ✓ | ✓ | |||
alertRule.edit |
Создавать и менять правила оповещений области | ✓ | ✓ | ✓ | |||
robot.test |
«Проверка робота», журнал агента | ✓ | ✓ | ✓ | |||
report.define |
Создавать отчёты, поля, рассылки и проверки данных | ✓ | ✓ | ✓ | |||
report.sql |
Выполнять и сохранять SQL-запросы, загрузки „отчёт → очередь“ | ✓ | ✓ | ✓ | ✓ | ||
workspace.members |
Управлять участниками области | ✓ | ✓ | ||||
audit.read |
Смотреть аудит области | ✓ | ✓ | ✓ | |||
config.transfer |
Перенос конфигурации: выгрузка, загрузка, копирование в другую область | ✓ | ✓ |
Глобальные права — только у глобальных ролей:
| Право | Что разрешает | Аудитор | Администратор |
|---|---|---|---|
system.read |
«Состояние системы», весь аудит | ✓ | ✓ |
robot.manage |
Подключать, настраивать и удалять роботов, ключи, обновления агентов | ✓ | |
admin.users, admin.workspaces |
Пользователи, рабочие области | ✓ | |
admin.calendars |
Производственные календари | ✓ | |
admin.settings, admin.channels |
Настройки сервера, каналы оповещений | ✓ | |
admin.licenses |
Лицензия, назначение лицензий роботам и мест студии | ✓ |
Права токенов API #
Токен создаётся в «Профиль» (см. Профиль), и его права — пересечение выбранного вида и прав владельца токена:
| Вид | Что разрешает |
|---|---|
| «Только чтение» | Запросы GET: всё, что владелец может смотреть, включая данные, выгрузки и аудит; а также выполнение и выгрузка SQL-запросов к базе отчётов — они только читают |
| «Запуск» | Чтение + запуск и остановка заданий, элементы очередей, запись в отчёты |
| «Публикация» | Чтение + публикация пакетов процессов |
| «Студия» | Для подключения студии: публикация, отладочные задания, элементы очередей |
| «Полный доступ» | Все права владельца (нужен, например, для переноса конфигурации) |
Срок токена — до 365 дней; бессрочные токены можно создавать, только если администратор включил «Разрешить бессрочные токены API» в «Настройки» → «Безопасность».